Keamanan

Cyber Resilience Assessment_ Mengukur Ketahanan Siber Perbankan terhadap Serangan

Cyber Resilience Assessment: Mengukur Ketahanan Siber Perbankan terhadap Serangan

Transformasi digital membuat layanan perbankan semakin bergantung pada aplikasi, jaringan, pusat data, cloud, API, hingga penyedia teknologi pihak ketiga. Ketergantungan tersebut memberikan kemudahan bagi nasabah, tetapi sekaligus memperluas risiko ketika serangan siber berhasil menembus pertahanan. Karena itu, bank tidak cukup hanya memiliki firewall, antivirus, SOC, atau melakukan penetration testing. Pertanyaan

Cyber Resilience Assessment: Mengukur Ketahanan Siber Perbankan terhadap Serangan Read More »
Security Control Assessment_ Cara Menguji Efektivitas Kontrol Keamanan Siber Bank

Security Control Assessment: Cara Menguji Efektivitas Kontrol Keamanan Siber Bank

Bank dapat memiliki firewall, endpoint protection, SIEM, multi-factor authentication (MFA), prosedur incident response, hingga sistem backup. Namun, keberadaan berbagai kontrol tersebut belum otomatis membuktikan bahwa keamanan siber bank sudah efektif. Di sinilah security control assessment dibutuhkan. Assessment membantu bank memastikan bahwa kontrol keamanan bukan hanya tersedia di atas kertas, tetapi

Security Control Assessment: Cara Menguji Efektivitas Kontrol Keamanan Siber Bank Read More »

Cybersecurity Assessment_ Apa Bedanya dengan Security Audit dan Penetration Testing

Cybersecurity Assessment: Apa Bedanya dengan Security Audit dan Penetration Testing?

Transformasi digital membuat pemerintah, BUMN/BUMD, perbankan, dan perusahaan semakin bergantung pada sistem informasi. Kondisi ini juga meningkatkan kebutuhan untuk mengetahui apakah kontrol keamanan yang diterapkan benar-benar mampu menghadapi risiko siber. Berbagai metode dapat digunakan, mulai dari cybersecurity assessment, security audit, vulnerability assessment, hingga penetration testing. Meski sering dianggap serupa, setiap

Cybersecurity Assessment: Apa Bedanya dengan Security Audit dan Penetration Testing? Read More »

Security Assessment Perbankan_ Mengukur Efektivitas Kontrol Keamanan Siber

Security Assessment Perbankan: Mengukur Efektivitas Kontrol Keamanan Siber

Digitalisasi layanan perbankan membawa kemudahan bagi nasabah, tetapi juga memperluas permukaan serangan siber. Aplikasi mobile banking, API, cloud, jaringan internal, hingga integrasi pihak ketiga perlu dilindungi dengan kontrol keamanan yang memadai. Namun, memiliki firewall, SIEM, prosedur incident response, atau sistem backup belum otomatis menunjukkan bahwa lingkungan TI sudah aman. Bank

Security Assessment Perbankan: Mengukur Efektivitas Kontrol Keamanan Siber Read More »

Cybersecurity Audit untuk Bank_ Dari Evaluasi Kontrol hingga Rencana Perbaikan

Cybersecurity Audit untuk Bank: Dari Evaluasi Kontrol hingga Rencana Perbaikan

Digitalisasi layanan perbankan membuat transaksi semakin cepat dan mudah, tetapi pada saat yang sama memperluas permukaan risiko siber. Aplikasi mobile banking, integrasi API, cloud, layanan pihak ketiga, hingga akses ke sistem kritikal membutuhkan kontrol keamanan yang tidak hanya tersedia, tetapi juga terbukti efektif. Di sinilah cybersecurity audit bank memiliki peran

Cybersecurity Audit untuk Bank: Dari Evaluasi Kontrol hingga Rencana Perbaikan Read More »

Audit Keamanan Informasi Perbankan_ Kontrol Apa Saja yang Harus Dievaluasi

Audit Keamanan Informasi Perbankan: Kontrol Apa Saja yang Harus Dievaluasi?

Digitalisasi layanan perbankan membuat transaksi, data nasabah, aplikasi, jaringan, hingga layanan pihak ketiga semakin terhubung. Di sisi lain, kondisi tersebut memperluas risiko serangan siber, akses tidak sah, kebocoran data, hingga gangguan operasional. Karena itu, audit keamanan informasi perbankan tidak cukup hanya memastikan bank memiliki firewall, antivirus, atau kebijakan keamanan. Auditor

Audit Keamanan Informasi Perbankan: Kontrol Apa Saja yang Harus Dievaluasi? Read More »

Information Security Audit_ Cara Menilai Efektivitas Kontrol Keamanan Informasi

Information Security Audit: Cara Menilai Efektivitas Kontrol Keamanan Informasi

Organisasi dapat memiliki firewall, antivirus, sistem backup, kebijakan akses, hingga prosedur penanganan insiden. Namun, keberadaan berbagai kontrol tersebut belum otomatis menunjukkan bahwa keamanan informasi sudah berjalan efektif. Di sinilah information security audit dibutuhkan. Audit membantu organisasi menilai apakah kontrol keamanan telah dirancang dengan tepat, diterapkan secara konsisten, memiliki bukti pelaksanaan,

Information Security Audit: Cara Menilai Efektivitas Kontrol Keamanan Informasi Read More »

Audit Sistem Informasi Bank_ Ruang Lingkup, Proses, dan Manfaatnya

Audit Sistem Informasi Bank: Ruang Lingkup, Proses, dan Manfaatnya

Digitalisasi perbankan membuat hampir seluruh layanan bergantung pada teknologi informasi, mulai dari core banking, mobile banking, sistem pembayaran, hingga pengelolaan data nasabah. Ketergantungan ini memberikan efisiensi, tetapi sekaligus meningkatkan risiko operasional dan keamanan siber. Karena itu, audit sistem informasi bank diperlukan untuk menilai apakah teknologi, proses, dan pengendalian TI telah

Audit Sistem Informasi Bank: Ruang Lingkup, Proses, dan Manfaatnya Read More »

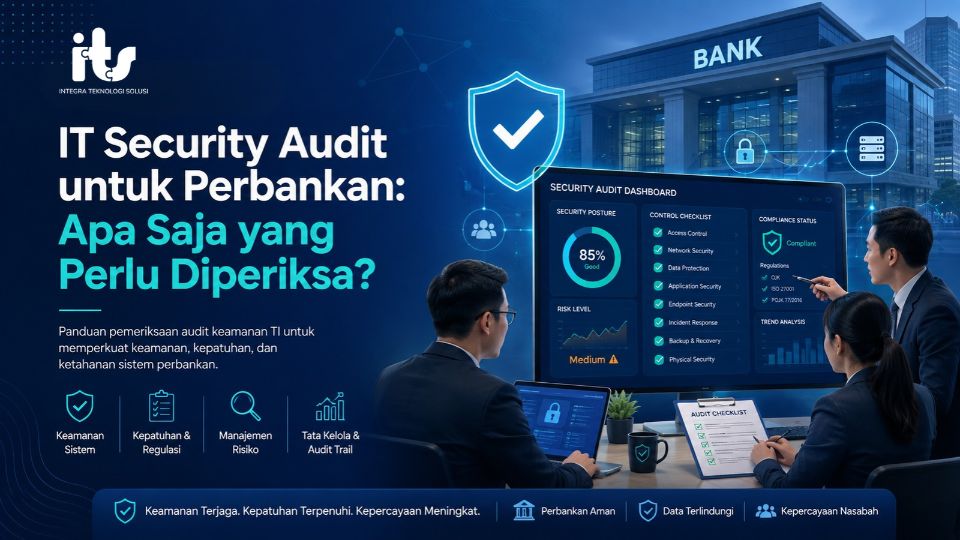
IT Security Audit untuk Perbankan_ Apa Saja yang Perlu Diperiksa_

IT Security Audit untuk Perbankan: Apa Saja yang Perlu Diperiksa?

Transformasi digital membuat layanan perbankan semakin bergantung pada aplikasi, jaringan, data, API, cloud, hingga berbagai penyedia layanan teknologi. Di sisi lain, kompleksitas tersebut memperbesar risiko serangan siber, kebocoran data, penyalahgunaan akses, dan gangguan layanan. Karena itu, IT security audit diperlukan untuk memastikan kontrol keamanan tidak hanya tersedia dalam dokumen, tetapi

IT Security Audit untuk Perbankan: Apa Saja yang Perlu Diperiksa? Read More »